
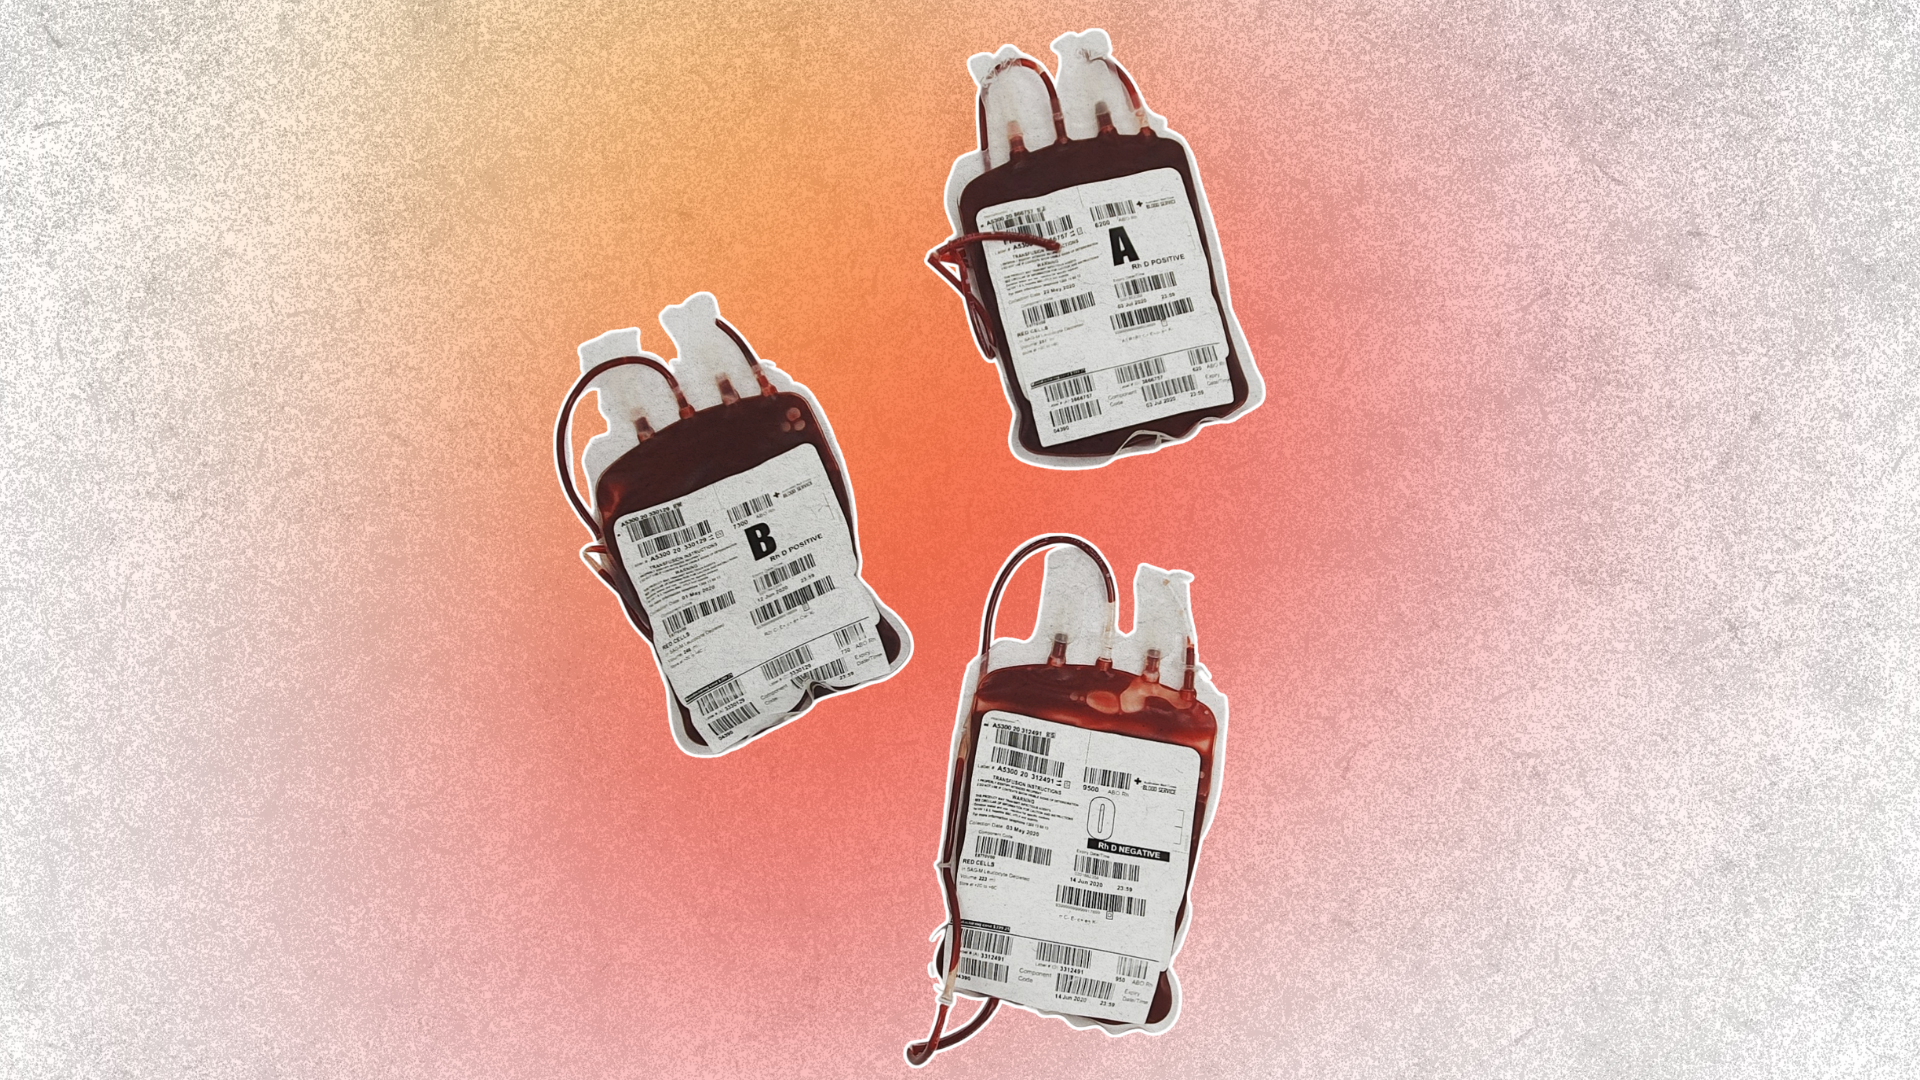
De −30 à 110 °C. C’est le changement de consigne que des pirates auraient imposé à des chambres froides utilisées par l’Établissement français du sang (EFS). Selon Le Canard enchaîné, le prestataire Coolworld, chargé de la maintenance de conteneurs frigorifiques, a été piraté dans la nuit du 1er au 2 novembre 2026. Des installations en Bourgogne-Franche-Comté sont notamment concernées.
Fort heureusement, un technicien d’astreinte a constaté cette remontée anormale des températures dans la nuit de dimanche à lundi. Le ministère de la Santé assure que l’incident a été repéré à temps, sans conséquence sur la chaîne transfusionnelle ni sur les patients.


Sur BFMTV, le président de l’EFS, Frédéric Pacoud, confirme qu’« il n’y a pas eu d’atteinte à la sécurité des produits ». Mais les chambres froides contenaient aussi du plasma destiné aux transfusions, et pas seulement des échantillons de surveillance sanitaire. « On aurait pu perdre des échantillons ou des poches de plasma destinés à soigner des patients », souligne-t-il.
Trois semaines d’attaques contre la chaîne du froid
Cette affaire survient après plusieurs attaques contre les installations frigorifiques de la grande distribution. Dans la nuit du 11 au 12 octobre, des centaines de supermarchés français avaient déjà été victimes d’une cyberattaque. Chez Intermarché, E.Leclerc ou Coopérative U, les températures avaient grimpé dans les installations frigorifiques, obligeant des magasins à jeter une partie de leurs produits frais et surgelés.
Le 2 novembre, de nouveaux incidents ont été signalés dans plusieurs pays européens. En Belgique, 15 magasins Carrefour ont été touchés. En Irlande, 13 supermarchés SuperValu ont retiré des produits de la vente par précaution. En Suède, des magasins ont également dû jeter des denrées après une hausse de température dans leurs frigos et congélateurs.
Comment des pirates peuvent-ils dérégler des frigos ?
Ces installations sont pilotées par des systèmes informatiques qui permettent notamment aux techniciens de surveiller leur fonctionnement et d’intervenir à distance. Lorsque leur accès est mal protégé, des pirates peuvent s’y introduire et modifier les réglages.
Dès le 12 octobre, l’ANSSI avait publié une alerte sur le piratage de contrôleurs d’installations frigorifiques, ensuite élargie à plusieurs équipements Danfoss, Copeland et Dixell. Elle recommandait de retirer leurs interfaces de gestion directement accessibles sur Internet, de sécuriser les accès à distance et de vérifier les réglages, notamment les plages de dégivrage. Elle demandait aussi d’installer les mises à jour disponibles.
L’attaque contre le prestataire de l’EFS intervient donc dans un contexte déjà tendu pour la chaîne du froid. Mais rien ne permet, à ce stade, d’affirmer que les mêmes pirates sont impliqués. Les informations disponibles ne précisent pas non plus si les chambres froides concernées utilisaient les équipements visés par l’alerte de l’ANSSI.
+ rapide, + pratique, + exclusif
Zéro publicité, fonctions avancées de lecture, articles résumés par l'I.A, contenus exclusifs et plus encore.
Découvrez les nombreux avantages de Numerama+.
Vous avez lu 0 articles sur Numerama ce mois-ci
Tout le monde n'a pas les moyens de payer pour l'information.
C'est pourquoi nous maintenons notre journalisme ouvert à tous.
Mais si vous le pouvez,
voici trois bonnes raisons de soutenir notre travail :
- 1 Numerama+ contribue à offrir une expérience gratuite à tous les lecteurs de Numerama.
- 2 Vous profiterez d'une lecture sans publicité, de nombreuses fonctions avancées de lecture et des contenus exclusifs.
- 3 Aider Numerama dans sa mission : comprendre le présent pour anticiper l'avenir.
Si vous croyez en un web gratuit et à une information de qualité accessible au plus grand nombre, rejoignez Numerama+.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !

Anticipez le futur en vous inscrivant gratuitement à ToujoursPlus, la newsletter tech de référence.