
Le piège aura été en ligne un peu plus de onze heures, entre 10h27 et 21h35 heure de Paris pour être tout à fait exact.
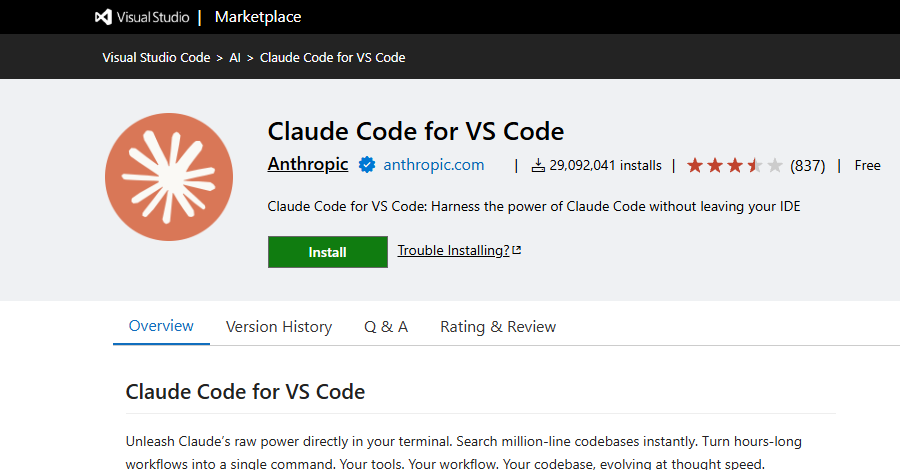
Le 29 octobre 2026, la boutique d’extensions de Cursor a proposé une version de l’extension Claude Code qui contenait du code malveillant.
Dans un avis de sécurité publié le jour même, Cursor précise que cette version 2.1.313, qui « n’a pas été développée par Anthropic », aurait été téléchargée par au maximum 5 000 utilisateurs, que Cursor prévoit de contacter directement.


L’extension cherchait à ouvrir un accès à distance
Selon la communication officielle, le premier objectif de l’extension, une fois installée, était de dresser le portrait de la machine, en récupérant notamment le système d’exploitation, l’architecture du processeur, le chemin du dossier personnel, ou encore l’adresse mail configurée dans Git ainsi que l’adresse IP publique, avant d’envoyer le tout à un serveur contrôlé par l’attaquant.
Elle tentait ensuite de s’ouvrir un accès durable à l’ordinateur grâce à une clé SSH glissée dans le code et appartenant à l’attaquant. Baptisée « svc-telemetry », elle était ajoutée à la liste des clés autorisées à se connecter à la machine. Le pirate essayait ensuite d’activer le service SSH local et d’ouvrir un tunnel inverse, c’est-à-dire une connexion lancée depuis l’ordinateur de la victime vers le serveur de l’attaquant, qui permet à ce dernier de revenir sur la machine quand il le souhaite.
Pour survivre aux redémarrages, l’extension installait aussi un mécanisme de persistance.
Une attaque qui a en partie échoué
Bonne nouvelle, le scénario n’aurait pas entièrement fonctionné comme prévu. Selon Cursor, des erreurs dans le code malveillant ont fait échouer l’ouverture du tunnel, « sauf dans le cas très inhabituel où Cursor avait été démarré avec des privilèges administrateur ». L’activation du service SSH local exige en effet ces droits, dont l’extension ne dispose pas sur la plupart des ordinateurs sous macOS et Windows.
Les ordinateurs touchés ne sont pas sains pour autant. Même quand le tunnel échouait, l’extension ajoutait bien la clé de l’attaquant, installait ses scripts de persistance et transmettait les informations sur la machine. Cursor indique avoir travaillé avec l’hébergeur cloud du serveur malveillant pour le mettre hors ligne.
Cursor affirme avoir par ailleurs retiré la version malveillante dès sa détection et bloqué sa distribution, puis avoir fermé entièrement sa boutique d’extensions par précaution, le temps de vérifier qu’aucune autre extension n’avait été compromise et de la reconstruire.
Reste une interrogation centrale : l’avis ne dit pas comment l’attaquant est parvenu à publier, dans la boutique de Cursor, une version de l’extension portant le nom d’Anthropic.

Vous avez lu 0 articles sur Numerama ce mois-ci
Tout le monde n'a pas les moyens de payer pour l'information.
C'est pourquoi nous maintenons notre journalisme ouvert à tous.
Mais si vous le pouvez,
voici trois bonnes raisons de soutenir notre travail :
- 1 Numerama+ contribue à offrir une expérience gratuite à tous les lecteurs de Numerama.
- 2 Vous profiterez d'une lecture sans publicité, de nombreuses fonctions avancées de lecture et des contenus exclusifs.
- 3 Aider Numerama dans sa mission : comprendre le présent pour anticiper l'avenir.
Si vous croyez en un web gratuit et à une information de qualité accessible au plus grand nombre, rejoignez Numerama+.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
Anticipez le futur en vous inscrivant gratuitement à ToujoursPlus, la newsletter tech de référence.