
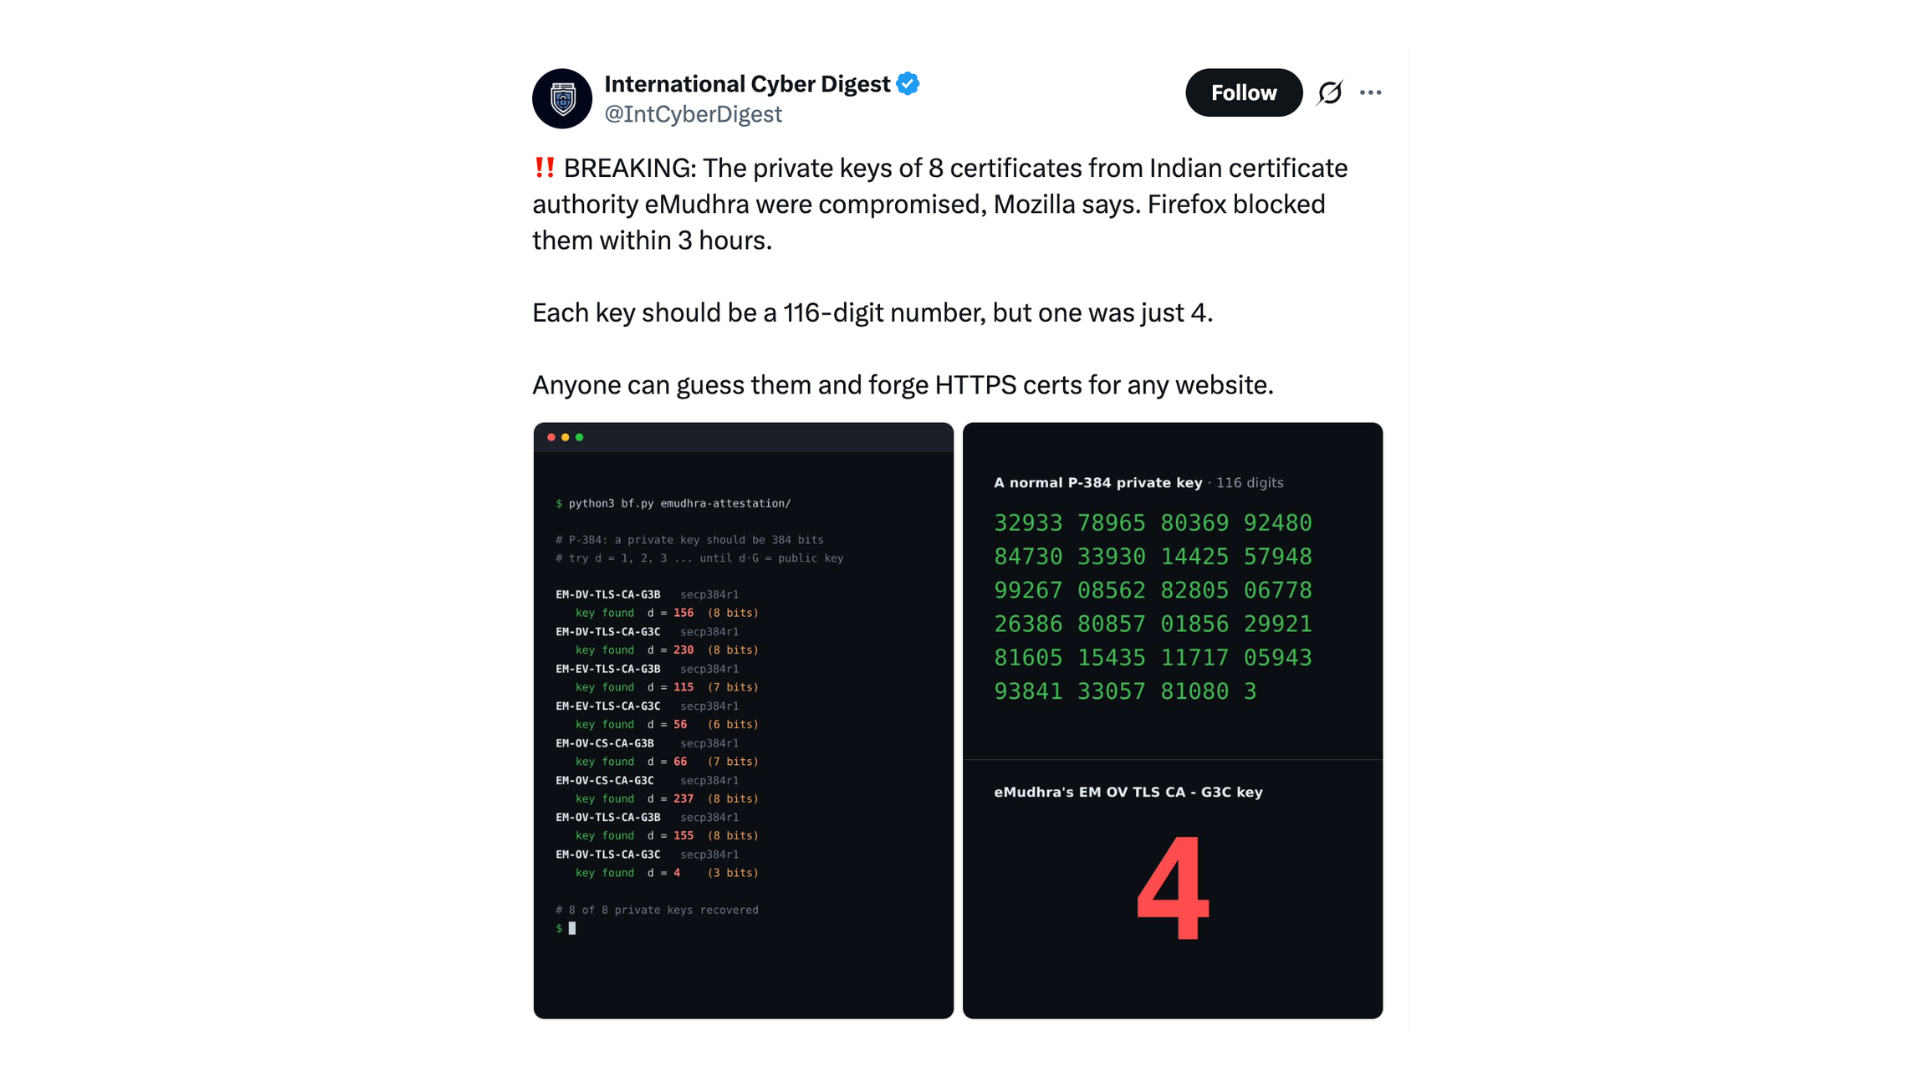
Vous pensiez que « 123456 » était un mauvais mot de passe ? Dans une infrastructure qui participe à la sécurité des connexions sur Internet, une clé privée était tout simplement le nombre 4. Les sept autres n’avaient pas beaucoup plus d’ambition : 56, 66, 115, 155, 156, 230 et 237, rapporte Ars Technica le 20 octobre 2026.
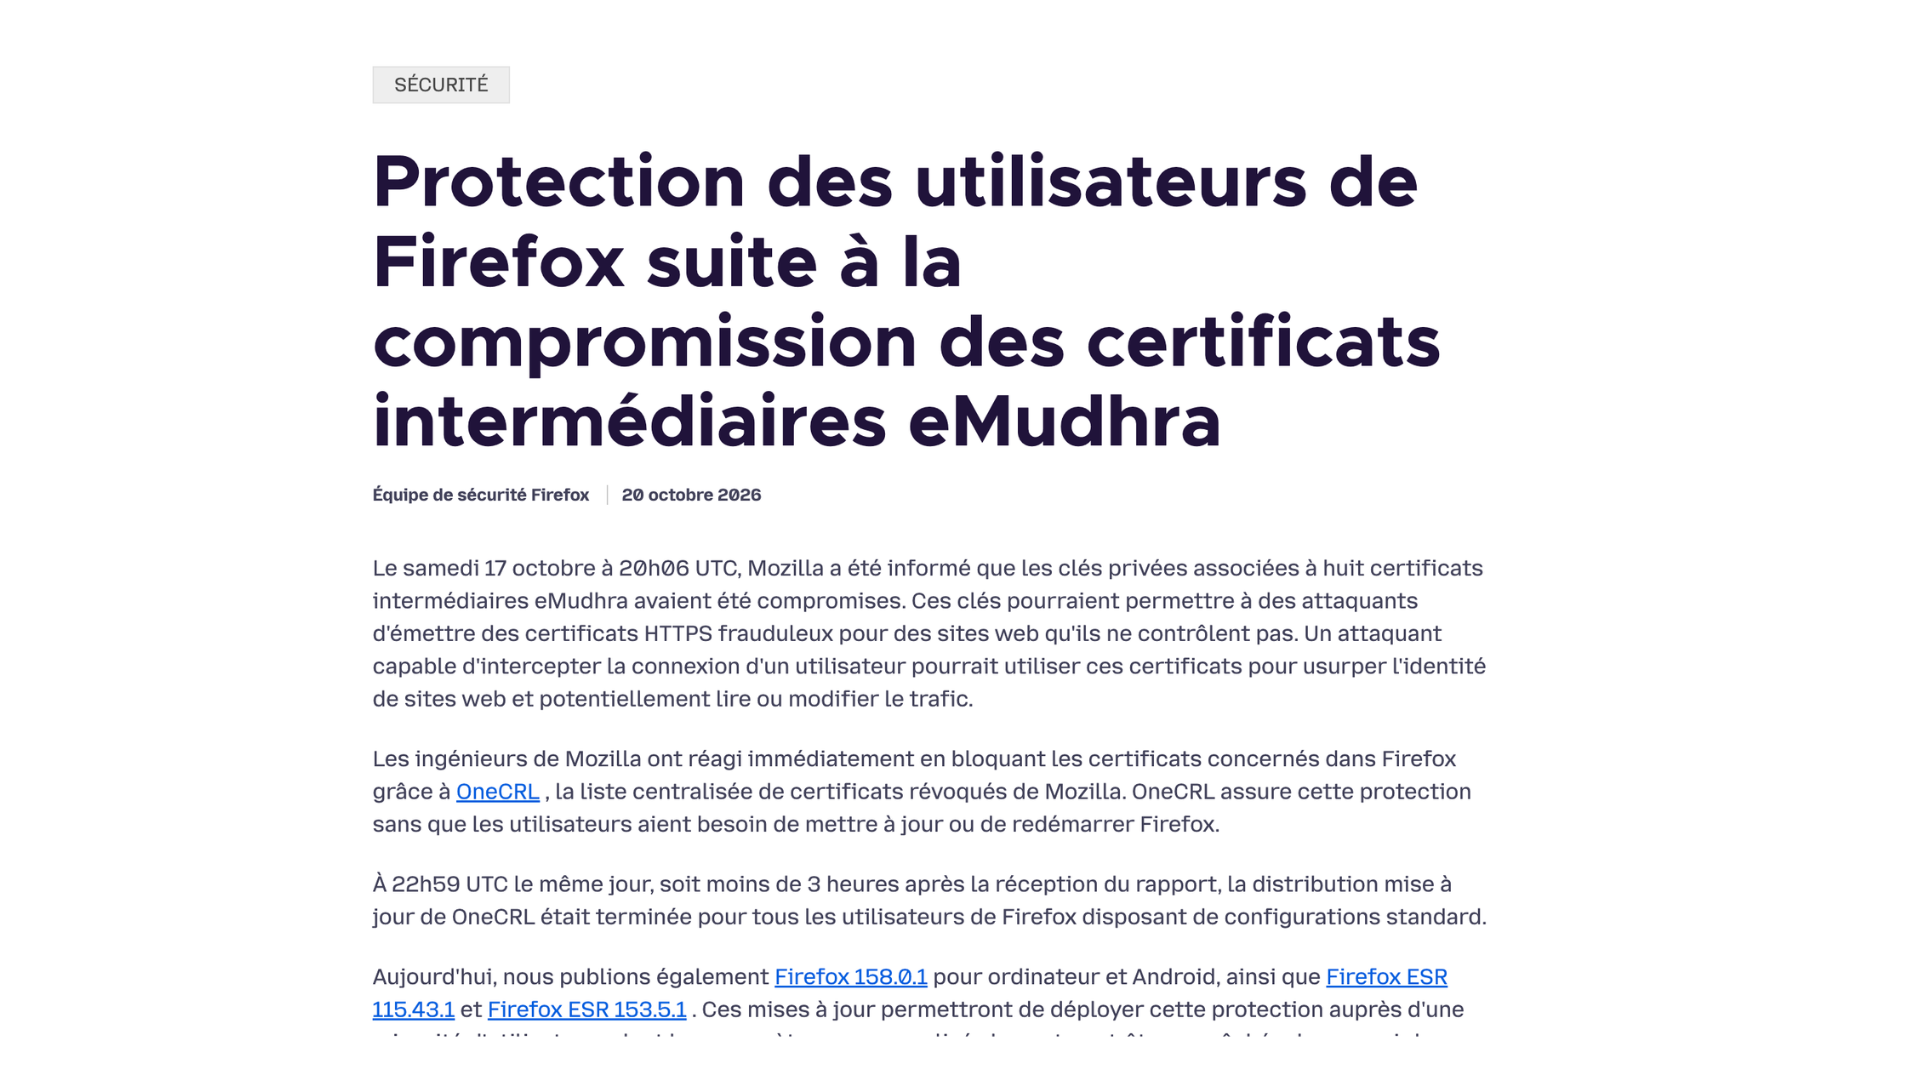
La découverte a poussé Chrome et Firefox à bloquer en urgence les certificats concernés dès le 17 octobre. Dans leurs communiqués, Mozilla et Google expliquent que ces clés pouvaient permettre de fabriquer de faux certificats HTTPS pour usurper l’identité de sites web auprès de logiciels vulnérables.
L’entreprise concernée, eMudhra, est indienne. Mais ses certificats sont reconnus par des logiciels utilisés dans le monde entier. Si les navigateurs ont rapidement réagi, de nombreuses autres applications et infrastructures doivent aussi être protégées.

Une fausse carte d’identité pour n’importe quel site
Pour comprendre le problème, il faut revenir au rôle d’un certificat. Lorsqu’un navigateur se connecte à un site en HTTPS, il doit vérifier qu’il communique avec le bon serveur. Un certificat numérique sert, en quelque sorte, de carte d’identité. Le navigateur le reconnaît grâce à une chaîne de signatures provenant d’autorités auxquelles il fait confiance.
Les certificats compromis ici appartiennent à des autorités intermédiaires : les clés privées associées permettent de signer d’autres certificats. Récupérer ces clés revient donc à obtenir le tampon officiel avec lequel fabriquer de fausses cartes d’identité. Un attaquant peut alors créer un certificat pour un domaine qui ne lui appartient pas et tromper un logiciel qui accepte encore cette signature.


Ces clés doivent normalement être choisies au hasard parmi un nombre immense de possibilités. Le système utilisé ici, appelé P-384, offre près de 2 puissance 384 valeurs possibles : les essayer toutes est irréaliste.
Or, dans le rapport technique publié sur le site de Mozilla, Dennis Jackson, ingénieur en cryptographie, confirme que les huit clés concernées étaient des nombres inférieurs à 256. Elles pouvaient donc être retrouvées presque immédiatement à partir des certificats publics. Le rapport distingue six certificats destinés aux connexions TLS et deux à la signature de logiciels.
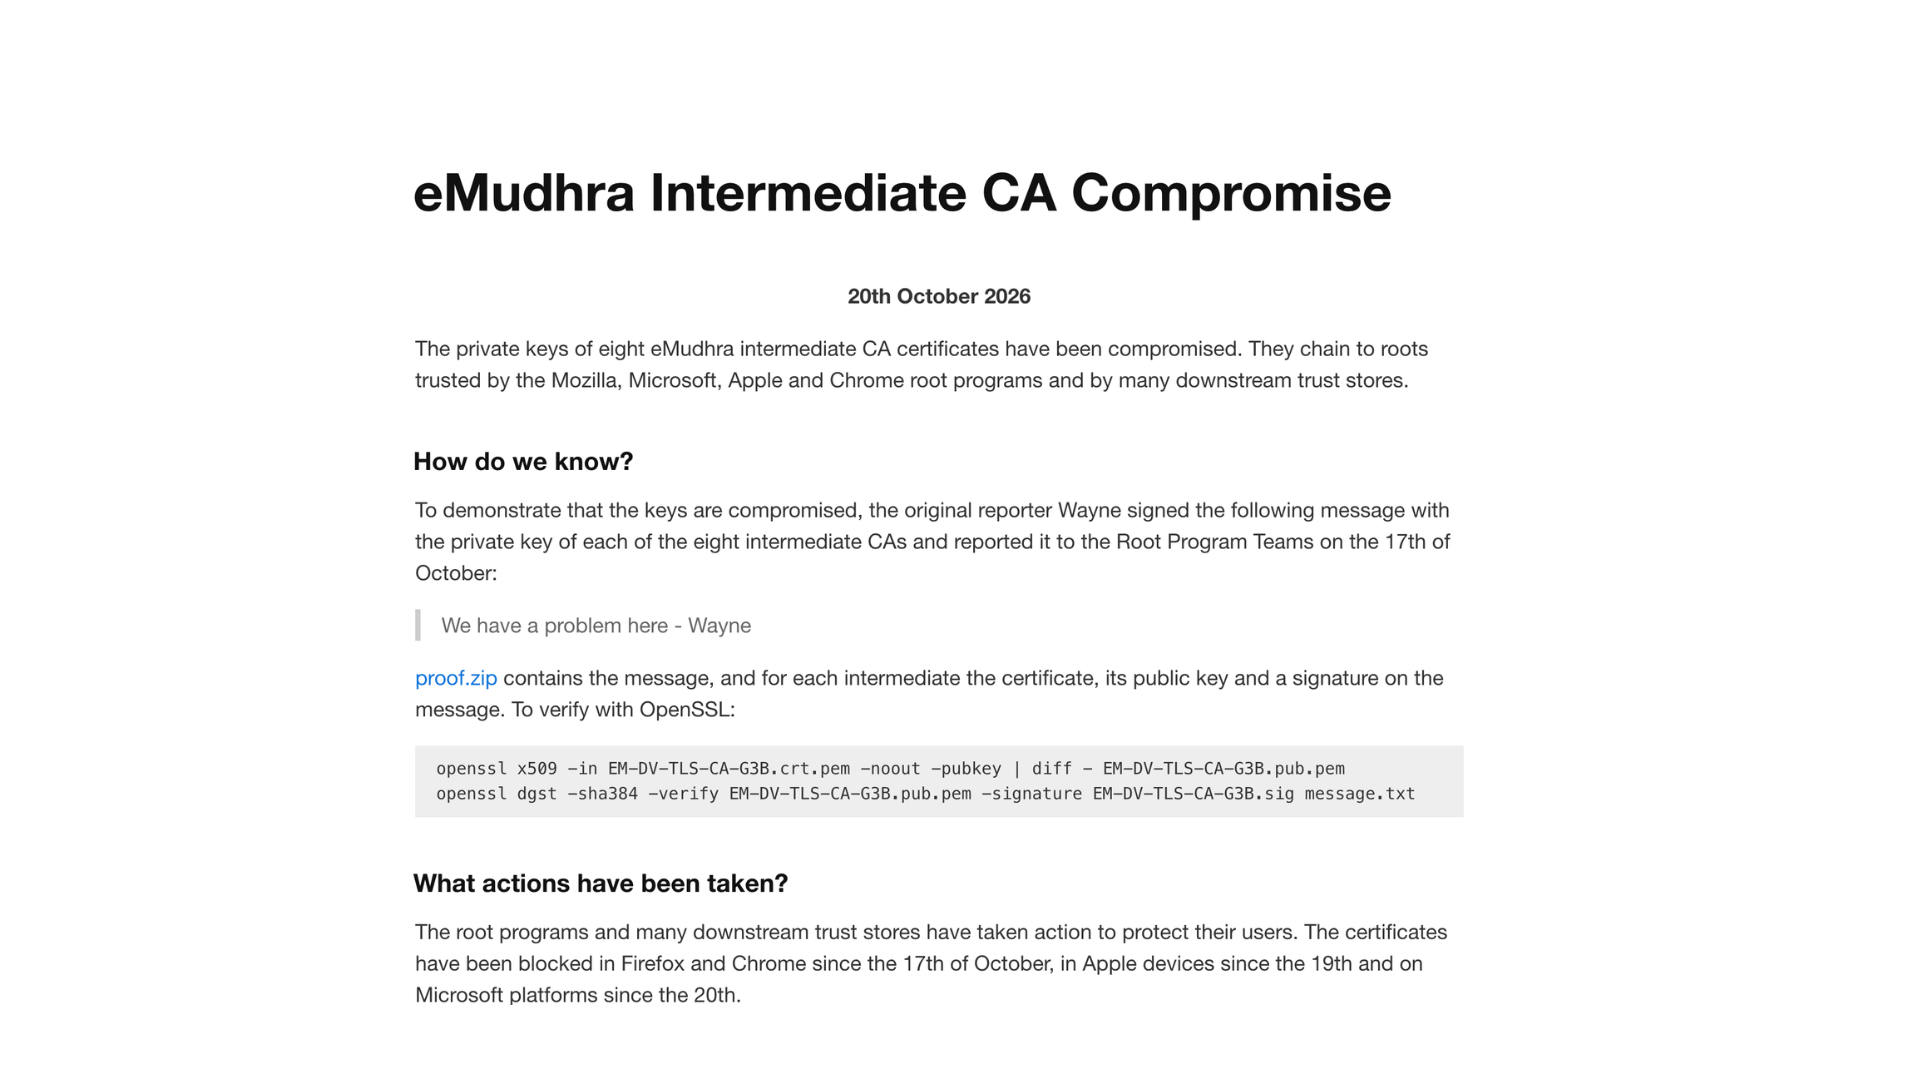
Le chercheur à l’origine du signalement, identifié sous le nom de Wayne, a fourni une démonstration : « We have a problem here – Wayne », soit « Nous avons un problème ici – Wayne ». Il a signé numériquement ce message avec chacune des huit clés compromises. Les signatures pouvaient être vérifiées à l’aide des clés publiques contenues dans les certificats, prouvant qu’il disposait bien des clés secrètes.
Quel risque pour vos connexions ?
Imaginons qu’une application vulnérable se connecte à un service pour lui transmettre des informations personnelles. Si un attaquant parvient à s’interposer dans cette connexion, il peut présenter un faux certificat et se faire passer pour le serveur attendu. L’application lui fait confiance : il peut alors potentiellement lire ou modifier les échanges.
Cette condition est essentielle : l’attaquant doit aussi pouvoir intercepter la connexion. Posséder ces clés ne lui donne pas automatiquement accès à tous les comptes des internautes.
Comme le souligne Cloudflare, les algorithmes de chiffrement de TLS eux-mêmes n’ont pas été cassés. Le problème porte sur l’identité du serveur : une connexion chiffrée ne suffit pas à protéger les données si elle est établie avec un imposteur.
Les navigateurs ont réagi, les autres logiciels doivent suivre
Chrome et Firefox ont bloqué les certificats concernés dès le 17 octobre. Mozilla indique avoir distribué sa protection en moins de trois heures aux utilisateurs de Firefox conservant les réglages standards, sans nécessiter de redémarrage du navigateur. Selon la page de suivi technique de Dennis Jackson, les blocages ont également été déployés sur les appareils Apple le 19 octobre, puis sur les plateformes Microsoft le 20 octobre.
Ces mesures ne protègent toutefois pas automatiquement tous les logiciels installés. La page relève notamment que l’outil de connexion curl fourni avec macOS utilise une liste de certificats distincte et pouvait encore accepter les certificats compromis malgré le blocage d’Apple. Certains outils doivent donc être corrigés séparément : un navigateur protégé ne garantit pas que toutes les connexions du même appareil le soient.
Interrogé par Ars Technica, le cryptographe Filippo Valsorda estime que ce chantier pourrait dépasser celui de Heartbleed, une faille majeure découverte en 2014. Il pointe notamment la diversité des systèmes à corriger et les machines oubliées ou les outils qui ne sont plus maintenus.
À ce stade, aucune exploitation malveillante n’est confirmée dans les sources consultées. Google indique qu’aucun certificat TLS rattaché aux six certificats intermédiaires concernés n’avait été enregistré dans les journaux publics de transparence avant leur blocage. Cela empêchait leur utilisation contre les logiciels exigeant cet enregistrement, comme Chrome. Des attaques contre ceux qui ne le vérifient pas ne peuvent toutefois pas être exclues.
Dans une réponse publiée sur le suivi d’incident de Mozilla, Naveen Kumar ML, responsable chez eMudhra, avance une première explication : une erreur dans le programme de génération aurait produit un second jeu de clés, plus faibles, ensuite utilisées par erreur en raison d’étiquettes similaires.
Pour les utilisateurs, la recommandation est de mettre à jour les navigateurs, les systèmes d’exploitation et les applications dès que les correctifs sont disponibles. Les responsables informatiques doivent aussi vérifier les logiciels et les équipements qui ne bénéficient pas de mises à jour automatiques.
+ rapide, + pratique, + exclusif
Zéro publicité, fonctions avancées de lecture, articles résumés par l'I.A, contenus exclusifs et plus encore.
Découvrez les nombreux avantages de Numerama+.
Vous avez lu 0 articles sur Numerama ce mois-ci
Tout le monde n'a pas les moyens de payer pour l'information.
C'est pourquoi nous maintenons notre journalisme ouvert à tous.
Mais si vous le pouvez,
voici trois bonnes raisons de soutenir notre travail :
- 1 Numerama+ contribue à offrir une expérience gratuite à tous les lecteurs de Numerama.
- 2 Vous profiterez d'une lecture sans publicité, de nombreuses fonctions avancées de lecture et des contenus exclusifs.
- 3 Aider Numerama dans sa mission : comprendre le présent pour anticiper l'avenir.
Si vous croyez en un web gratuit et à une information de qualité accessible au plus grand nombre, rejoignez Numerama+.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
Un édito exclusif, un guide, une reco de lecture et l’agenda de la rédaction : c’est ce que vous trouverez tous les jeudis dans ToujoursPlus, la newsletter tech écrite par Julien Cadot. Inscrivez-vous gratuitement ici !