

C’est une campagne cybercriminelle d’une ampleur rare que vient de dévoiler Google le 6 octobre 2026.
Et pour cause, elle ne vise pas un site ou une entreprise en particulier, mais directement les registres de trois extensions nationales, le .gh du Ghana, le .sl de la Sierra Leone et le .as des Samoa américaines.
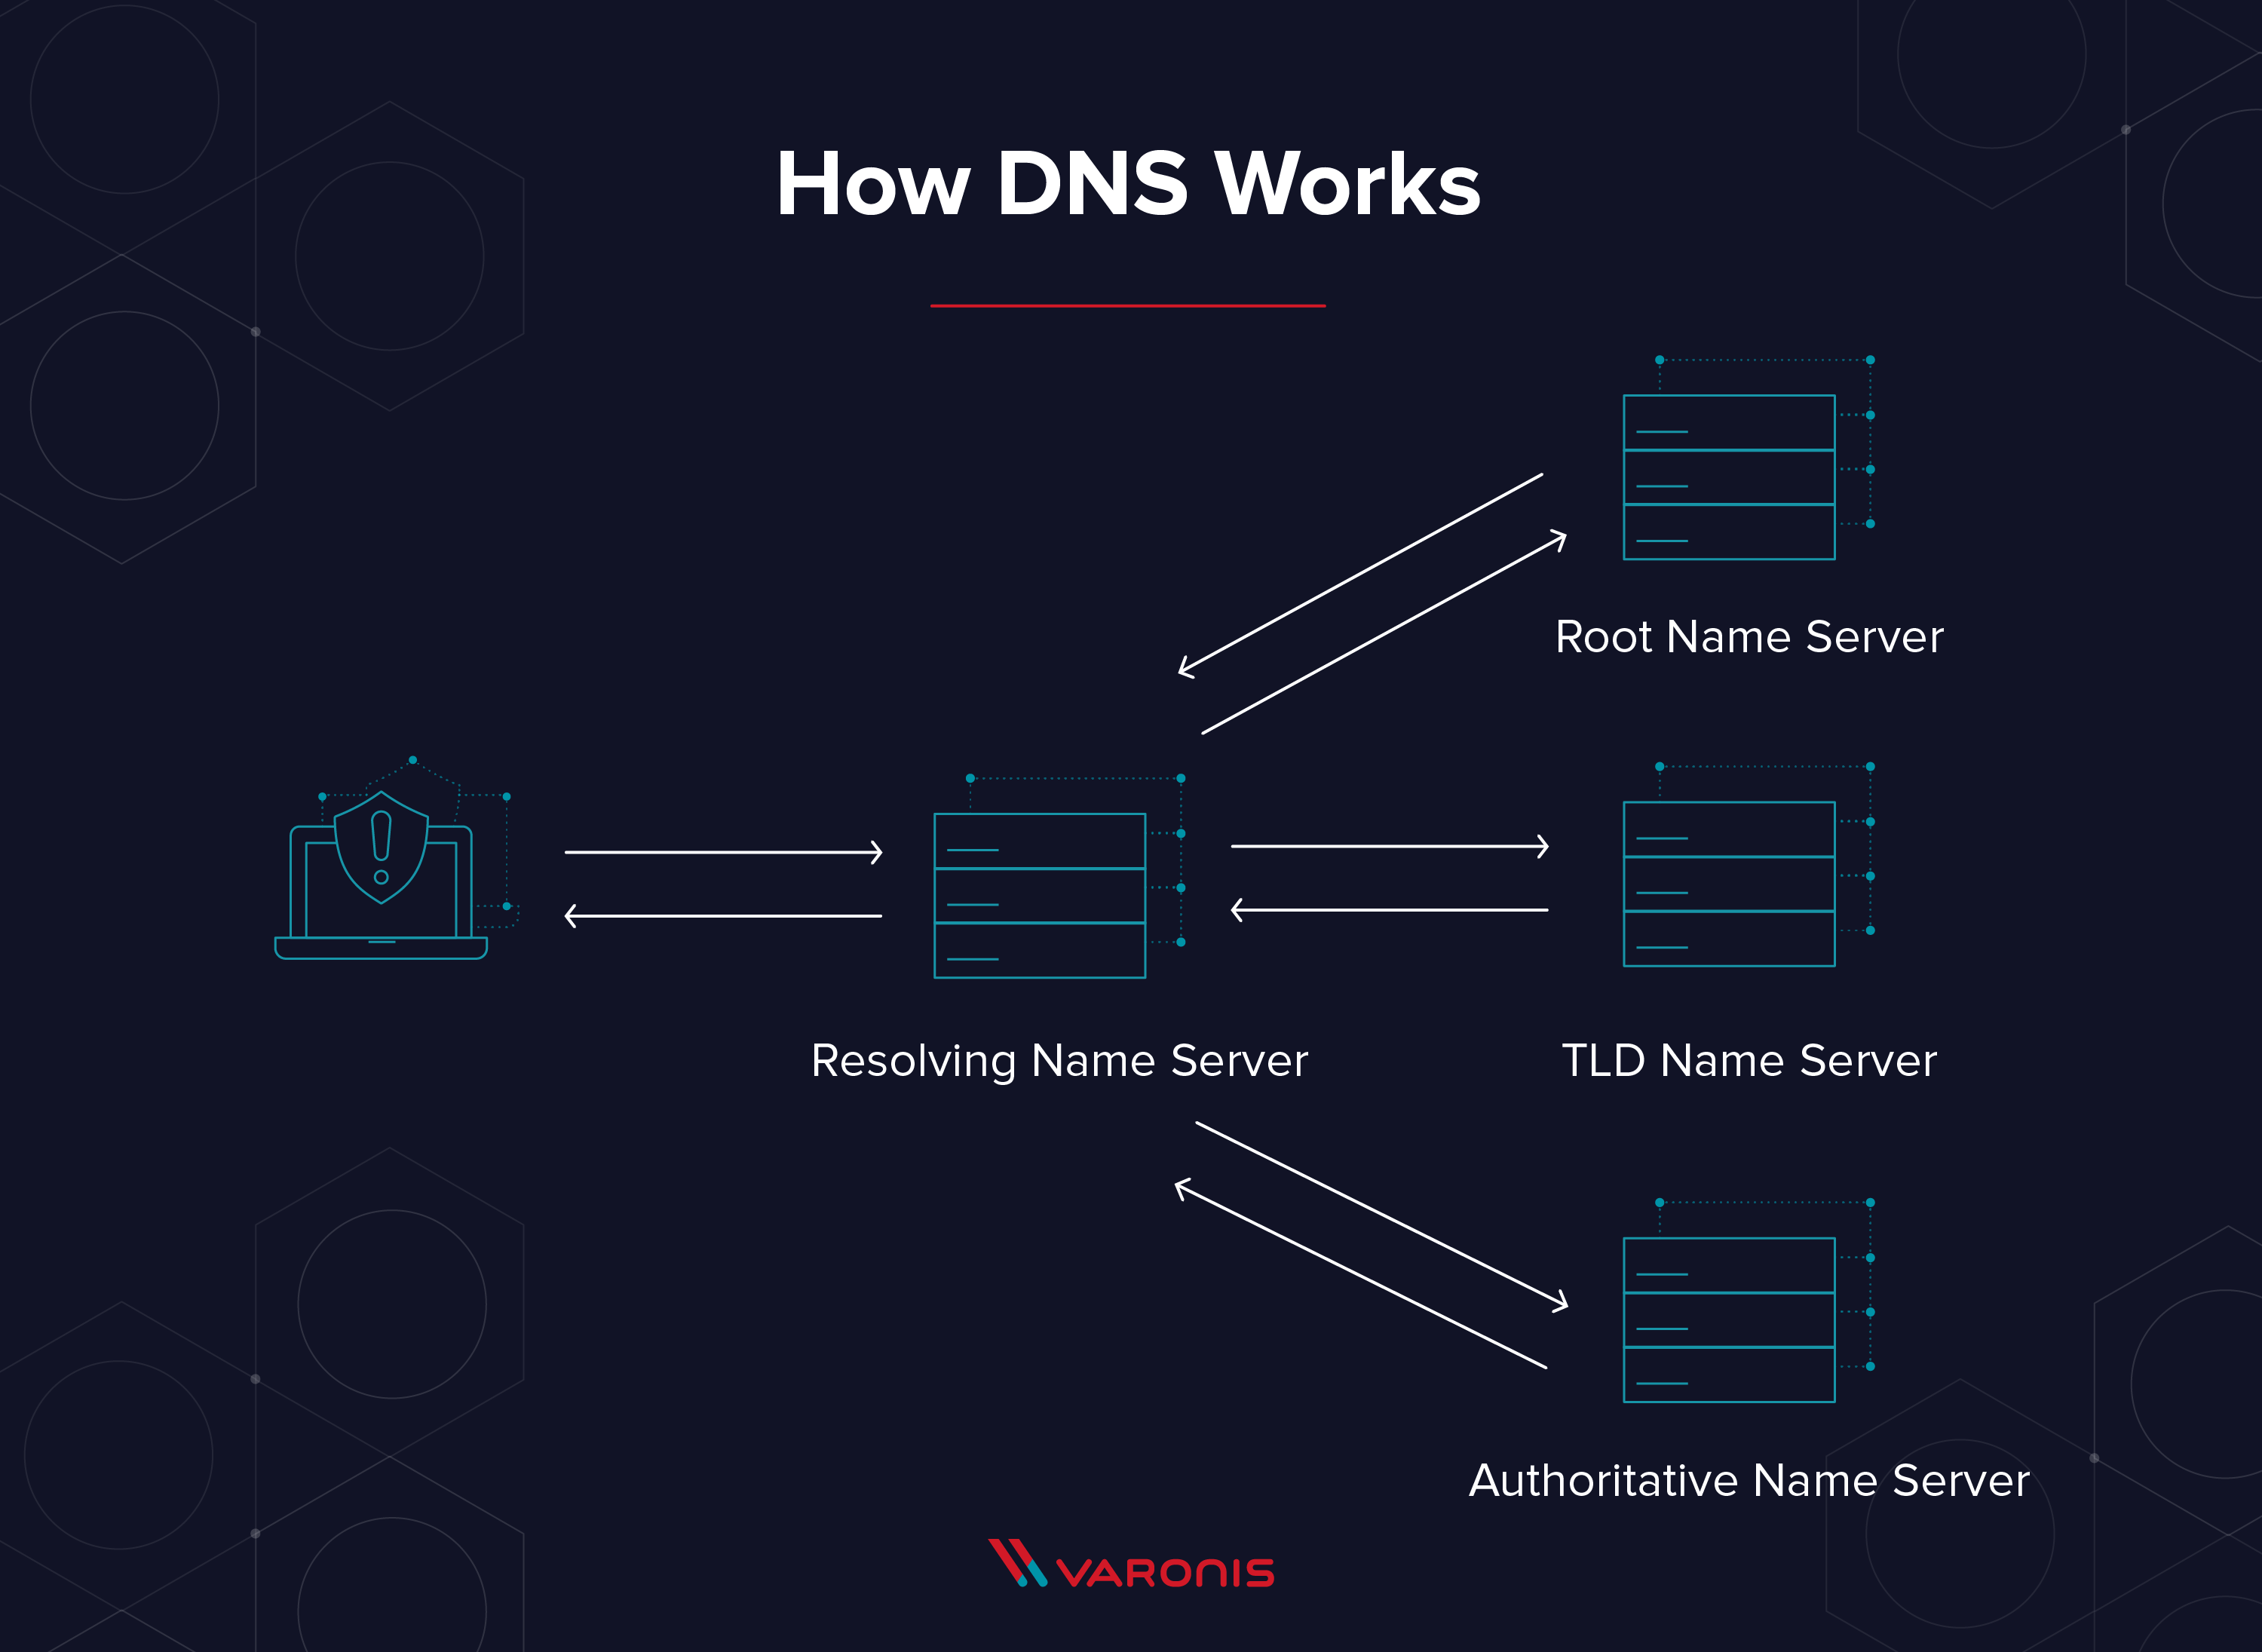
Ces organismes tiennent l’annuaire de tous les noms de domaine qui se terminent par leur extension, et indiquent, à travers le système DNS, vers quel serveur un nom doit renvoyer lorsqu’un internaute le saisit dans son navigateur.
En prenant la main sur ces registres, les attaquants ont donc pu rediriger n’importe quel domaine en .gh, .sl ou .as, quel que soit le niveau de sécurité de son propriétaire. Or, comme de nombreuses multinationales, Google possède des déclinaisons locales de ses sites dans ces extensions.


De vrais certificats pour de faux sites
En piratant les registres, les attaquants ont ainsi pu modifier les informations officielles qui indiquent vers quel serveur pointent ces domaines, puis demander des certificats HTTPS.
Ces certificats, délivrés par des autorités de certification, sont ceux qui permettent au navigateur d’afficher le cadenas et de garantir à l’internaute qu’il communique avec le bon site.
Avant d’en délivrer un, l’autorité vérifie que le demandeur contrôle bien le domaine, le plus souvent en passant par le DNS. Comme les attaquants contrôlaient justement le DNS, ils ont passé cette vérification sans difficulté et obtenu des certificats valides pour plusieurs domaines de Google et d’autres organisations.
Google estime d’ailleurs que les autorités qui ont émis ces certificats n’ont commis aucune faute, puisqu’elles ont simplement suivi la procédure habituelle. Une fois ces certificats en main, les pirates pouvaient pourtant faire passer un faux site pour le vrai sans que le navigateur ne déclenche la moindre alerte.
La riposte de Chrome
Google ne précise pas comment ces détournements ont été découverts.
L’entreprise indique seulement en avoir pris connaissance la semaine précédant la publication de son billet, et avoir aussitôt bloqué dans Chrome les certificats frauduleux qui visaient ses services, grâce à une liste noire de certificats qu’elle transmet directement aux navigateurs.
Google a aussi obtenu des autorités qu’elles révoquent ces certificats, afin de protéger les utilisateurs des autres navigateurs. En consultant ensuite les journaux publics de Certificate Transparency, où chaque certificat doit être déclaré, l’entreprise a découvert d’autres victimes, dont plusieurs grandes marques internationales, et a également bloqué leurs certificats.
L’entreprise américaine reconnaît toutefois ne pas pouvoir garantir avoir repéré tous les domaines touchés et invite donc les propriétaires de domaines à surveiller ces journaux et à désigner, dans leur DNS, les seules autorités autorisées à leur délivrer des certificats.
Google n’a communiqué aucune information sur les auteurs de ces attaques, ni sur les autres marques visées.
+ rapide, + pratique, + exclusif
Zéro publicité, fonctions avancées de lecture, articles résumés par l'I.A, contenus exclusifs et plus encore.
Découvrez les nombreux avantages de Numerama+.
Vous avez lu 0 articles sur Numerama ce mois-ci
Tout le monde n'a pas les moyens de payer pour l'information.
C'est pourquoi nous maintenons notre journalisme ouvert à tous.
Mais si vous le pouvez,
voici trois bonnes raisons de soutenir notre travail :
- 1 Numerama+ contribue à offrir une expérience gratuite à tous les lecteurs de Numerama.
- 2 Vous profiterez d'une lecture sans publicité, de nombreuses fonctions avancées de lecture et des contenus exclusifs.
- 3 Aider Numerama dans sa mission : comprendre le présent pour anticiper l'avenir.
Si vous croyez en un web gratuit et à une information de qualité accessible au plus grand nombre, rejoignez Numerama+.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !

Anticipez le futur en vous inscrivant gratuitement à ToujoursPlus, la newsletter tech de référence.