
Si l’envie vous prenait ce mercredi 23 septembre de postuler à un emploi au FBI, il y a fort à parier que vous vous retrouveriez face à une page de maintenance. C’est en tout cas toujours le cas à la publication de cet article.
Si le site de l’organisme fédéral américain se contente d’annoncer une maintenance et promet un retour rapide, le groupe cybercriminel ShinyHunters avance une tout autre explication.
Auprès du média britannique The Register, un porte-parole du groupe affirme avoir pris le contrôle de ce portail de recrutement, puis s’en être servi comme porte d’entrée vers d’autres serveurs du FBI. Il dit avoir récupéré entre 2 et 3 To de données concernant des employés actuels, d’anciens agents et des candidats.


Une faille inconnue, puis le cloud du FBI
Selon le récit du groupe, le piratage a été permis par la découverte d’un zero-day, c’est-à-dire une vulnérabilité encore inconnue de l’éditeur, dans Oracle PeopleSoft, le logiciel de gestion des ressources humaines qui fait tourner la page d’offres d’emploi du FBI.
Cette faille aurait permis d’exécuter du code à distance sur les serveurs et les pirates disent ensuite s’être déplacés vers des serveurs exploités par le FBI sur AWS GovCloud, l’infrastructure cloud d’Amazon réservée aux administrations américaines.
D’après ShinyHunters, les services touchés incluent notamment les ressources humaines et les services d’information sur la justice pénale.
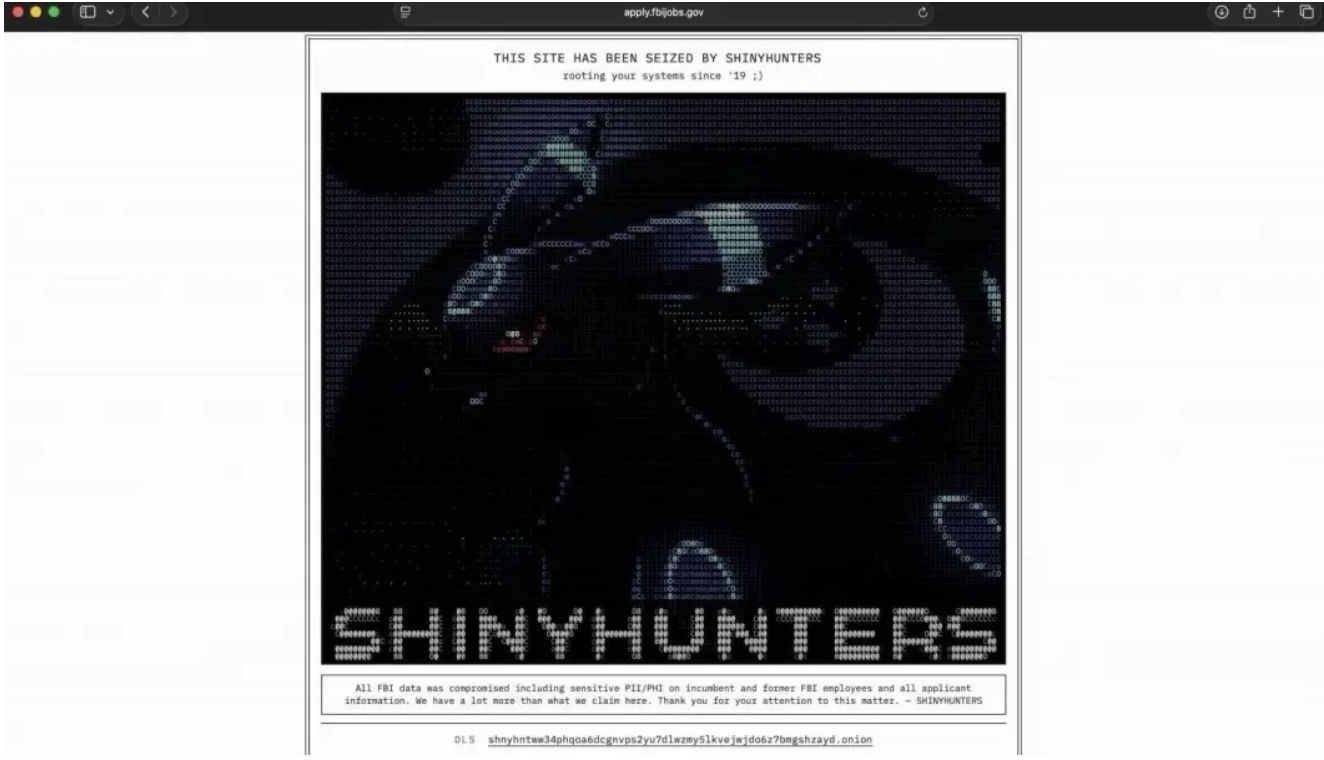
Le porte-parole du groupe de hackers assure détenir « des données sur tous les employés et candidats du FBI ». Des affirmations qui restent toutefois à ce stade invérifiables de manière indépendante. Sollicités par le Register, ni Oracle ni AWS n’ont répondu dans l’immédiat, notamment sur l’existence d’une telle faille dans PeopleSoft.
Une vengeance plutôt qu’une rançon
Le FBI n’a pas non plus réagi officiellement pour l’instant. De son côté, ShinyHunters insiste sur un point : le groupe n’exige pas de rançon en échange de la non-publication des fichiers volés.
Sa revendication vise un bulletin publié par le FBI le 15 mai, peu après le piratage par ShinyHunters de Canvas, une plateforme éducative. Le groupe disait alors avoir dérobé des données concernant des centaines de millions d’élèves, d’enseignants et de membres du personnel. Dans son alerte, le FBI accusait le groupe de harceler ses victimes et leurs familles par SMS et appels menaçants, d’avoir parfois eu recours au swatting (de faux signalements destinés à envoyer des forces d’intervention au domicile d’une cible), et de prétendre détenir des photos ou vidéos compromettantes.
ShinyHunters conteste l’ensemble de ces accusations et demande au FBI de les corriger ou de les retirer. « J’ai fait tout mon possible pour contester ces allégations », a déclaré son porte-parole. Avant d’ajouter, au sujet de ce piratage : « C’est la meilleure façon d’y parvenir. »

Vous avez lu 0 articles sur Numerama ce mois-ci
Tout le monde n'a pas les moyens de payer pour l'information.
C'est pourquoi nous maintenons notre journalisme ouvert à tous.
Mais si vous le pouvez,
voici trois bonnes raisons de soutenir notre travail :
- 1 Numerama+ contribue à offrir une expérience gratuite à tous les lecteurs de Numerama.
- 2 Vous profiterez d'une lecture sans publicité, de nombreuses fonctions avancées de lecture et des contenus exclusifs.
- 3 Aider Numerama dans sa mission : comprendre le présent pour anticiper l'avenir.
Si vous croyez en un web gratuit et à une information de qualité accessible au plus grand nombre, rejoignez Numerama+.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !

Un édito exclusif, un guide, une reco de lecture et l’agenda de la rédaction : c’est ce que vous trouverez tous les jeudis dans ToujoursPlus, la newsletter tech écrite par Julien Cadot. Inscrivez-vous gratuitement ici !